
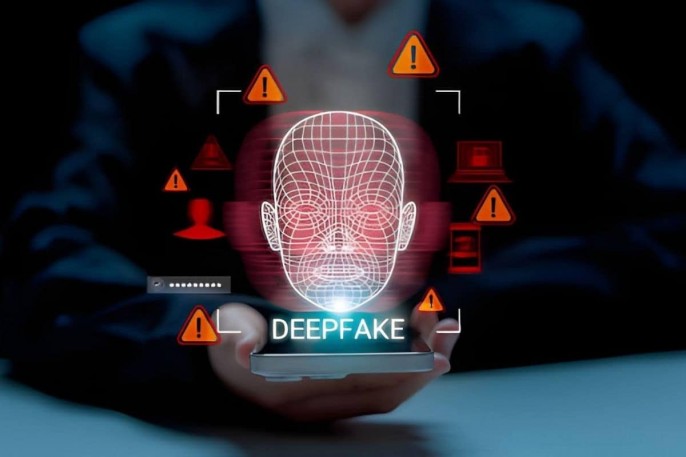
Дипфейк (deepfake) представляет собой синтетический медиаконтент, сгенерированный алгоритмами искусственного интеллекта (ИИ), который отличается исключительной правдоподобностью. Уровень развития технологий достиг точки, когда отличить подобные фальсификации от подлинных записей становится крайне сложно. Для создания базовой подделки сегодня зачастую достаточно всего нескольких секунд исходного видео. Широкая доступность инструментов генерации привела к их активному применению в самых разных сферах - от легитимных областей, таких как маркетинг и кинематограф, до противоправных деяний. Дипфейки перешли из категории технологической диковинки в одну из самых острых киберугроз. Их распространение подрывает доверие к цифровой информации, системам идентификации и финансовой безопасности. В отчете «2025 Deepfake Detection Market Report & Buyer’s Guide», выпущенном независимыми аналитическими и консалтинговыми компаниями «Biometric Update» и «Goode Intelligence», в текущем году прогнозируется распространение около 8 млн дипфейков, что в 16 раз больше, чем в 2023 году (более 500 тыс.).
ОСНОВНЫЕ МЕТОДЫ ОБНАРУЖЕНИЯ ДИПФЕЙКОВ
В условиях, когда человеческое восприятие перестало быть надежным критерием для распознавания дипфейков, основным инструментом противодействия им стали алгоритмы глубокого обучения. К основным методам обнаружения можно отнести:
- Анализ артефактов: Поиск цифровых «отпечатков», которые оставляют генеративные модели (GAN*, диффузионные модели**) - неестественные текстуры кожи, аномалии в отражениях глаз, ошибки в анатомии (лишние пальцы).
- Временной анализ (Temporal Analysis): Исследование последовательности кадров видео на предмет физически нереалистичных движений, мимики, моргания.
- Биометрические сигналы: Использование метода бесконтактного измерения пульса - дистанционная фотоплетизмография (Remote photoplethysmography, rPPG) для обнаружения сердцебиения или кровотока, которые практически невозможно подделать в реальном времени.
- Анализ метаданных и водяных знаков: Поиск криптографических меток, встроенных при создании легитимного контента, или признаков манипуляций с файлами.
- Мультимодальный анализ: Комбинирование анализа видео, аудио и текста для повышения точности. Например, проверка синхронности движения губ и звука.
*Генеративно-состязательные сети (GAN). Работают по принципу состязания двух нейронных сетей: генератора и дискриминатора. Генератор создает синтетические данные, а дискриминатор оценивает их реалистичность. Через процесс противостояния генератор постепенно учится создавать все более достоверные данные.
**Диффузионные модели. Обучаются пошагово добавлять и удалять шум, чтобы научиться создавать изображения из случайного шума. На первом этапе к реальным данным добавляется случайный шум, а затем модель обучается обратному процессу - восстановлению исходных данных из зашумленных. После обучения синтетические данные генерируются из чистого шума через последовательное «очищение».
ЭВОЛЮЦИЯ ПОДХОДОВ К ОБНАРУЖЕНИЮ DEEPFAKE
Эволюция методов обнаружения дипфейков - это наглядный пример технологической «гонки вооружений». По мере того как генеративные модели становились сложнее, детекторам приходилось эволюционировать от примитивного анализа статичных изображений к сложным системам, имитирующим человеческое восприятие целостности и правдоподобности.
Эра «простой картинки» (Frame-Based Analysis)
Это были первые, пионерские методы, которые доминировали на заре появления дипфейков. Суть подхода - алгоритм анализировал каждый кадр видео или изображение изолированно, как статичную фотографию. Он искал артефакты, оставленные конкретными архитектурами ИИ, в основном Generative Adversarial Networks (GAN).
Что искали:
- Пространственные артефакты - неестественные текстуры кожи, размытые или искаженные участки на границах (например, где лицо сливается с волосами или фоном), ошибки в отрисовке зубов, серег, очков.
- Специфические паттерны - следы, характерные для конкретных моделей GAN (например, определенный шум, частотные паттерны в Fourier-спектре*).
- Нефизиологические несоответствия - неправильные блики в глазах, отсутствие или аномалии микродвижений зрачков.
Почему этот подход устарел:
- «Коллапс детектора» - как только создатели дипфейков узнавали, на какие именно артефакты смотрит детектор, они дорабатывали свои генеративные модели, чтобы эти артефакты минимизировать или устранить.
- Эволюция генеративных моделей - переход от GAN к диффузионным моделям (Stable Diffusion, DALL-E, Midjourney) стал критическим ударом. Эти модели создают изображения с гораздо меньшим количеством легко обнаруживаемых артефактов на пиксельном уровне.
- Постобработка - дипфейки часто сжимают, изменяют разрешение или добавляют шум для публикации в соцсетях. Эта обработка сама по себе удаляет или маскирует те самые артефакты, на которые полагались ранние детекторы.
- Слепота к контексту - метод не видел разницы между идеально сгенерированным лицом и реальным человеком, если в одном кадре не было очевидных ошибок.
*Fourier-спектр (преобразование Фурье) в искусственном интеллекте - это представление сигнала в виде разложения по гармоническим составляющим различных амплитуд и частот. Это математический метод, который позволяет преобразовать данные из временной области в частотную, разлагая их на составляющие.
Переход к временному (Temporal) и биометрическому анализу
Осознав ограниченность анализа одного кадра, разработчики начали учить ИИ смотреть видео, а не фотографии. Суть подхода - анализируется последовательность кадров для выявления несоответствий, которые проявляются только в движении.
Что ищут:
- Неестественную мимику - алгоритмы изучают мышечную структуру лица. У дипфейка улыбка или поднятие брови могут выглядеть «цельно», но распределение напряжений в мышцах, последовательность и плавность движений часто не соответствуют биомеханике реального человека.
- Ритм моргания - у людей существует естественный, непроизвольный ритм моргания. Генеративные модели часто воспроизводят его некорректно - либо слишком редко, либо с неестественной частотой или амплитудой.
- Биосигналы (дистанционная фотоплетизмография - rPPG) - это один из самых продвинутых методов. Камера может улавливать микроскопические изменения цвета кожи, вызванные пульсацией крови в капиллярах. Алгоритм ищет наличие сердцебиения. Полностью синтетическому или «наложенному» лицу крайне сложно достоверно симулировать этот физиологический сигнал, синхронизированный с временнóй шкалой видео.
- Согласованность движений головы и выражения лица - наклон головы и соответствующее ему изменение теней на лице должны быть физически правдоподобными.
Современная эра: комплексные системы и ансамблевые модели (Ensemble Models)
Сегодняшний золотой стандарт - это отказ от поиска «серебряной пули» и использование комбинации множества методов. Суть подхода - вместо одной модели-детектора используется ансамбль (ensemble) специализированных моделей, каждая из которых анализирует свой аспект медиафайла. Их вердикты объединяются для принятия итогового решения.
Ключевые компоненты таких систем:
- Мультимодальность - система анализирует не только видео, но и аудиодорожку на предмет синтетического голоса (неестественные интонации, артефакты слияния фонем, отсутствие дыхания), а также текстовый контекст (например, в соцсетях).
- Контекстно-ориентированный анализ (Context-Aware) - система задает вопросы: «Соответствует ли это видео ожидаемому поведению?», например:
- верификация по документу: соответствует ли лицо на селфи фото в документе? Нет ли признаков морфинга (объединения двух лиц в одном документе)?
- корпоративный контекст: в видеозвонке главный исполнительный директор компании неожиданно просит срочно перевести крупную сумму. Даже если дипфейк технически безупречен, контекстная модель может пометить это как аномалию, основанную на анализе рисков.
- «Генератор-агностичный выбор знаний» (Generator-agnostic Knowledge Pre-Selection, GATE). Вместо того чтобы охотиться за артефактами конкретной модели (GAN, Diffusion, Autoencoder), современные детекторы учатся на обширных датасетах, содержащих дипфейки от всех известных генераторов, и ищут более общие признаки «синтетичности».
- Обнаружение инъекционных атак (Injection Attack Detection) - тактика «обхода камеры». Злоумышленник не показывает дипфейк в камеру, а с помощью виртуальных веб-камер или эмуляторов вставляет поддельное видео напрямую в программный поток данных. Современные системы теперь проверяют целостность и подлинность самого видеопотока, чтобы убедиться, что он поступает с реального физического датчика камеры, а не из файла или программы.
Будущее: проактивная защита и «иммунная система»
Эволюция продолжается в сторону не только обнаружения, но и предотвращения.
- Ансамбли для защиты от Zero-day атак: Zero-day дипфейк - это синтетический контент, созданный с помощью новой, неизвестной детекторам модели. Ансамблевые модели более устойчивы к ним, так как если одна из моделей в ансамбле (например, ищущая артефакты GAN) не сработала, другие (анализ rPPG, временные несоответствия) могут все еще выявить подделку.
- Цифровые водяные знаки и аттестация контента: Вместо того чтобы искать, что не так с контентом, подход заключается в том, чтобы с момента создания помечать легитимный контент криптографическими водяными знаками (например, по стандарту C2PA - Coalition for Content Provenance and Authenticity). Тогда задача детектора сводится к проверке наличия и подлинности этой «цифровой печати».
- Биометрическое хэширование: Преобразование биометрических данных (лица, голоса) в уникальный цифровой хэш, который невозможно обратно преобразовать в исходное изображение. При верификации сравниваются хэши, а не сами изображения, что усложняет создание дипфейка, который бы соответствовал нужному хэшу.
КЛЮЧЕВЫЕ ИГРОКИ В ДАННОЙ СФЕРЕ НА РЫНКЕ ЗА РУБЕЖОМ
Американская компания «Pindrop», швейцарская «Aurigin.ai» - лидеры в обнаружении голосовых дипфейков. «Pindrop» представила в 2024 году свой веб-инструмент Pulse Inspect, который способен выявлять искусственно сгенерированную речь в любых аудио- или видеофайлах с точностью в 99%. Система обучена на базе 350 инструментов генерации дипфейков и более 20 млн уникальных высказываний на 40 языках. Технология построена на последних достижениях в области глубоких нейронных сетей и сложного спектрально-временного анализа. Модель проверяет медиафайлы на наличие синтетических артефактов каждые четыре секунды. Это позволяет точно классифицировать дипфейки, особенно в случаях смешанных медиа, содержащих как искусственно сгенерированные, так и подлинные элементы. Инструмент может не распознать дипфейк, если файл содержит менее двух секунд чистой речи или имеет очень высокий уровень фонового шума. Компания работает над устранением этих недостатков и дальнейшим повышением точности обнаружения.
«Aurigin.ai» в августе 2025 года представила модель генеративного ИИ Apollo версии 3, которая с этого момента доступна через API компании, веб-приложение и для корпоративной интеграции, включая локальное развертывание. Технология компании обеспечивает точность более 98% при уровне ложных срабатываний менее 2%. Распознавание занимает менее 50 миллисекунд, требует всего три секунды аудиозаписи и работает на 40 языках. Система устойчива к повторным записям, низкому качеству телефонных звонков, фоновому шуму и новым технологиям клонирования голоса без необходимости повторного обучения.
Американская «Paravision», британская «Keyless», норвежская «Mobai» - специалисты по лицевой биометрии и интеграции обнаружения дипфейков в системы идентификации. «Paravision» специализируется на ИИ в области компьютерного зрения, в частности на проверке личности и биометрической аутентификации в различных отраслях. Она предлагает решения на основе ИИ, в том числе для распознавания лиц, проверки подлинности, выявления дипфейков и определения возраста для таких приложений, как государственные программы, системы безопасности на транспорте и границах, а также платежные системы. Компания выпустила Deepfake Detection 2.0 - передовое решение, которое обнаруживает как цифровые манипуляции, так и полностью синтетические лица, включая их подмены, изменения выражений и лица, сгенерированные ИИ с помощью генеративно-состязательных сетей (GAN) и моделей диффузии. Решение работает в паре с функцией Liveness Detection (обнаружение атак на биометрическое предъявление) от «Paravision», обеспечивая многоуровневую защиту от атак как на цифровые, так и физические изображения в рамках одного захвата.
«Keyless» - компания, занимающаяся биометрической аутентификацией и специализирующаяся на решениях для идентификации с сохранением конфиденциальности. В «Keyless» считают, что большинство методов аутентификации (PIN-коды, одноразовые пароли, колл-центры, FaceID и даже пароли) ненадежны, дороги или неудобны в использовании и заменяют их простым сканированием лица, сверяя его и устройство пользователя с теми, которые используются в рамках процедуры KYC (Know Your Customer - знай своего клиента). Бесключевое обнаружение дипфейков запускается автоматически при каждой аутентификации без дополнительных затрат. Система многофакторная, сочетает в себе пассивную проверку активности, проверку целостности устройства и поведенческую биометрию. Для аутентификации пользователи должны иметь оригинальное зарегистрированное устройство или другое, позже верифицированное с помощью NFC. Поскольку большинство Deepfake-атак проводятся удаленно, это делает их немасштабируемыми.
«Mobai» предлагает простую в использовании и безопасную систему верификации лиц, включая встроенные и автономные решения для обнаружения атак на биометрическое предъявление, глубоких подделок и технологий обнаружения инъекционных атак (Injection attack detection). Deepfake Detection от «Mobai» использует передовые технологии машинного обучения для быстрого обнаружения подмены личности, редактированных лиц и синтезированных медиаконтентов менее чем за 200 мс. Платформа достигает точности 98%, обеспечивая безопасный и бесперебойный пользовательский интерфейс и отвечая отраслевым стандартам надежной защиты от сложных Deepfake-атак, например ETSI TS 119 461 (технический стандарт ЕС для проверки личности и доверительных сервисов, разработанный Институтом европейских стандартов телекоммуникаций, ETSI.), CEN/TS 18099:2024 (техническая спецификация, разработанная Европейским комитетом по стандартизации, CEN - Обнаружение атак с внедрением биометрических данных).
Американская компания «Reality Defender» - предлагает платформу для обнаружения контента, созданного искусственным интеллектом, в различных медиаформатах, включая аудио, видео, изображения и текст, без использования водяных знаков или предварительной аутентификации. Платформа построена на основе мультимодальных решений, защищает в режиме реального времени правительственные и корпоративные коммуникации, колл-центры от голосового мошенничества, видеоконференции от подмены других пользователей, выявляет манипулированные медиаданные в журналистском и вещательном контенте. Благодаря использованию специализированных моделей искусственного интеллекта, обученных на обширных наборах данных, решение «Reality Defender» легко интегрируется в существующие системы через API или в качестве платформы, защищая организации от угроз, создаваемых ИИ.
Американские компании «ROC» и «Polyguard» - узкая специализация на инъекционных атаках и проактивной верификации. «ROC» - единственный поставщик мультимодальных биометрических продуктов и решений Vision AI (компьютерное зрение на основе искусственного интеллекта), обеспечивающий надежную идентификацию и ситуационную осведомленность для американских военных, правоохранительных органов и финтех-компаний. Компания обеспечивает сбор данных в режиме реального времени во всех операционных областях: идентификация, тактическая видеоаналитика, цифровые доказательства и системы для автоматической биометрической идентификации (Automated Biometric Identification System, ABIS). Решение компании - Camera Injection Attack Detection эффективно сочетается с ее набором инструментов Identity Toolkit, который включает в себя распознавание лиц, пассивную проверку личности по одному кадру, оценку возраста и аналитику лиц. Результатом является комплексная платформа биометрической верификации, охватывающая спектр задач аутентификации, обнаружения дипфейков и предотвращения мошенничества. Camera Injection Attack Detection выявляет виртуальные камеры и синтетические источники с точностью более 95% и соответствует стандартам iBeta Level 2 (ISO 30107-3) для расширенного обнаружения атак на презентацию (Presentation Attack Detection, PAD).
«Polyguard» - единственная компания-разработчик программного обеспечения, которая сосредоточена исключительно на предотвращении атак Deepfake, а не только на их обнаружении. «Polyguard» отвергает пассивное обнаружение дипфейков. Решение компании при каждом взаимодействии использует активную верификацию личности: сопоставление лиц в режиме реального времени, проверку присутствия и криптографически подписанные доказательства. ПО проверяет именно человека, выполняющего действие, а не только загруженный им файл или голос во время вызова. Учетные данные в «Polyguard» объединены в подписанный пакет; после разблокировки с помощью распознавания лиц на устройстве их можно передавать во время видеозвонков, прикреплять к электронным письмам или вызовам API. Верификация предоставляется как программная услуга и оплачивается за рабочее место, что позволяет использовать ее без ограничений.
За рубежом насчитывается порядка 40 поставщиков, предлагающих технологии обнаружения и защиты от дипфейков. Помимо вышеуказанных компаний можно отметить и другие биометрические фирмы, представленные в том числе следующими государствами:
- США - 1Kosmos, AuthenticID, authID Inc, Daon, Deep Media, ID R&D, ID Dataweb, Incode Technologies Inc, Jumio, Mitek Systems, Nametag, Persona, Reality Defender, Socure;
- Великобритания - Deepfake Detector, Facia.ai, GBG, IDVerse, iProov;
- Нидерланды - AU10TIX, DuckDuckGoose, Sensity AI;
- Франция - Idemia, Unissey, Thales;
- Индия - Kroop, Pi-labs;
- Германия - BioID GmbH;
- Израиль - Corsound AI;
- Словакия - Innovatrics;
- Португалия - Youverse;
- ЮАР - iiDENTIFii;
- Объединенные Арабские Эмираты - Oz Forensics.
Согласно отчету компаний «Biometric Update» и «Goode Intelligence» «2025 Deepfake Detection Market Report & Buyer’s Guide» основными рыночными тенденциями будет являться взрывной рост (к 2027 г. прогнозируется проведение 9,9 млрд проверок на дипфейки ежегодно) и оборот рынка (к 2027 г. объем рынка достигнет $4,95 млрд). Основными заказчиками станут банки, государственные структуры и крупные корпорации.
Таким образом, эволюция подходов к обнаружению deepfake прошла путь от тактического «поиска следов» к стратегическому «анализу поведения и целостности». Современная система обнаружения дипфейков - это уже не просто детектор, а сложная экспертная система, которая сочетает в себе:
- восприятие (анализ пикселей, звука);
- понимание времени (анализ последовательностей);
- знание физиологии (понимание биологических сигналов);
- оценку контекста (логическая оценка ситуации);
- проверку подлинности канала (борьба с инъекциями).
ЗАКЛЮЧЕНИЕ
Технологии обнаружения дипфейков стали неотъемлемой частью глобальной экосистемы кибербезопасности. Их развитие направлено на создание комплексных, быстрых и точных систем, способных защитить цифровое доверие в условиях быстро эволюционирующей угрозы.
Игорь Свиридов, Заместитель директора ФГБУ «НИИ «Интеграл»
Источник: журнал «Международная жизнь» № 8 2026


